CTRL+ALT+ FUTURE

Riavviare per Rinnovare?
40º CONVEGNO NAZIONALE AIEA
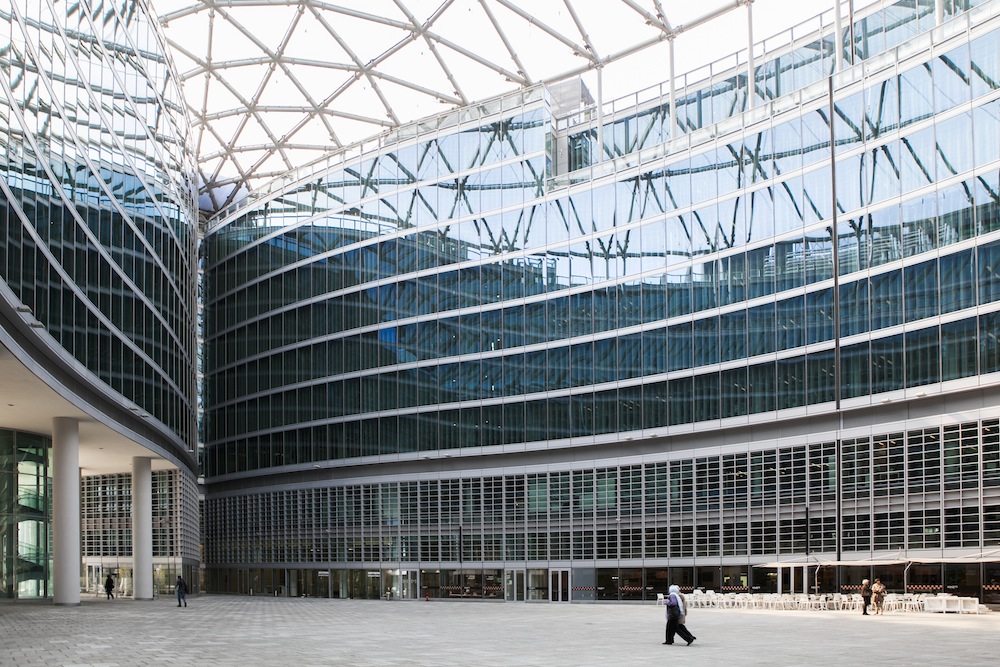
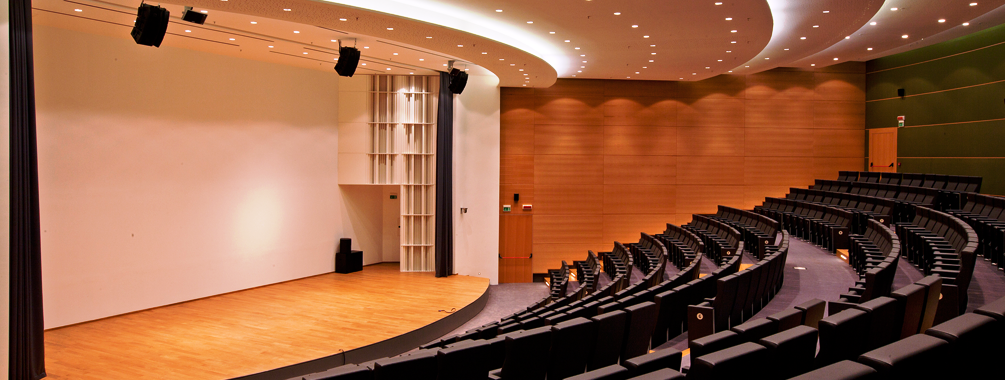
12 - 13 Ottobre 2026 Auditorium Testori, Palazzo Lombardia, Milano
2
Giorni
30+
Relatori
4+
Tavole rotonde
16
CPE

Tecnologia◼ Rischio◼ Governo◼

L'intelligenza artificiale, il quantum computing e le capacità cyber stanno ridefinendo il rapporto tra innovazione, competizione e sicurezza.

La loro natura dual use ne amplifica il valore economico e strategico e, al tempo stesso, il potenziale destabilizzante. Dipendenze, interconnessioni e concentrazioni tecnologiche incidono ormai sulla continuità delle organizzazioni, sulla resilienza delle filiere e sulla stabilità dei sistemi economici.

Il 40º Convegno Nazionale AIEA affronta questa evoluzione da due prospettive complementari: i nuovi scenari del rischio tecnologico e i modelli chiamati a governarlo

12 ottobre    13 ottobre
La nuova geografia del rischio tecnologico Governare tecnologie e rischi in evoluzione
Geopolitica, tecnologie emergenti e nuovi fattori di rischio sistemico Governance, ICT Risk Management, resilienza e assurance
La prima giornata mette a fuoco le trasformazioni che stanno ridefinendo il contesto tecnologico e di rischio, osservandone le implicazioni economiche, strategiche e geopolitiche attraverso il confronto tra istituzioni, ricerca, industria e sistema finanziario. La seconda giornata sposta la prospettiva sui modelli di governo: responsabilità, processi decisionali, gestione del rischio, resilienza e assurance di fronte a tecnologie, dipendenze e minacce in continua evoluzione

Il Convegno inizia tra:

L'anno scorso...

 
Convegno 2025 Convegno 2025

Speakers

I nostri relatori
Massimo Migliuolo
Chair of the ISACA’s Board of Directors
ISACA Global
Read more →
Federico Fubini
Inviato ed editorialista
Vicedirettore ad personam del Corriere della Sera
Read more →
Alfonso Fuggetta
Professore Ordinario di Informatica
Politecnico di Milano
Read more →
don Luca Peyron
Teologo e docente. Esperto di etica delle tecnologie
Istituto Italiano per l'Intelligenza Artificiale – AI4I
Read more →
Oreste Pollicino
Professore ordinario di Diritto costituzionale, Università Bocconi & Founder Pollicino AIdvisory
Università Bocconi, Pollicino AIdvisory
Read more →
Raffaele Giarda
Partner, ADVANT Nctm
ADVANT Nctm
Read more →
Anna Capoluongo
Avvocato e Data Protection Officer
Esperta AI e Data Protection
Read more →
Valentina Cappa
Vice Capo Divisione Supporto Statistico e Informatico
Banca d'Italia
Read more →
Mario Onorato
Practice Leader Risk & Compliance
IBM Promontory
Read more →
Sonia Guida
Segreteria Tecnica CIPA
Banca d'Italia
Read more →
Massimo Bernaschi
Dirigente Tecnologo
Consiglio Nazionale delle Ricerche - CNR
Read more →
Antonio Greco
Università di Siena e Istituto Nazionale di Fisica Nucleare - Sezione di Pisa
 
Read more →
Davide Corbelletto
Distinguished Quantum Specialist
Intesa Sanpaolo
Read more →
Mario Trinchera
Technical Coordinator
CERTFin
Read more →
Stefano Scapecchi
Senior ICT Auditor e docente ISACA
Banca Monte dei Paschi di Siena
Read more →
Katia Boria
Segreteria Tecnica CIPA
Banca d'Italia
Read more →
Marco Rotoloni
co-Responsabile Ricerca
ABI Lab
Read more →
Roberto Tordi
Coordinatore dell'Osservatorio DORA, Continuity e Resilience | Specialista Privacy e Data Protection
ABI Lab - Direzione Operativa CERTFin
Read more →
Massimiliano Bosio
Presidente AIIA
AIIA | Associazione Italiana Internal Auditors
Read more →
Edoardo Zavarella
Principal Consultant
Forrester
Read more →
Prefetto Milena Antonella Rizzi
Capo Servizio Regolazione
Agenzia per la Cybersicurezza Nazionale (ACN)
Read more →
Luca Savoia
IT Risk & Advisory International Partner
ForvisMazars
Read more →
Mauro De Santis
Policy Officer
Banca d'Italia
Read more →
Claudio Giulietti
Head of Internal Audit, esperto Risk & Governance
 
Read more →
Cristiano Paris
ISACA Accredited Trainer
AIEA | ISACA Milan chapter
Read more →
Fabio Schiera
Founder
Data&co
Read more →
Giulia Palmarini
IT Auditor
Recordati
Read more →
Luca Verdolini
Senior Cybersecurity - IT Risk & Advisory
ForvisMazars
Read more →
Filadelfio Emanuele
CISO
Elmec Informatica
Read more →
Brunella Di Silvestro
Trainer e Coach professionista, associata ICF
 
Read more →

Programma

8:45 - 9:30

Registrazione e welcome coffee

Foyer
Spremute, Tè, Acqua minerale, Caffè, Capuccino, Latte, Frolle miste.

9:30 - 9:40

Apertura dei lavori e saluti istituzionali

Auditorium


9:40 - 10:20

CTRL + ALT + FUTURE — Ripartire per Innovare - e Mantenere il Controllo

Auditorium
L'IA ha smesso di limitarsi a rispondere: ora agisce, decide e trasforma interi settori su scala nazionale, e si riparte proprio da qui, da ciò che questo cambiamento richiede davvero alla leadership. Esploreremo il divario crescente tra ciò che l'IA può fare e ciò che le organizzazioni sono pronte a governare, e perché velocità e controllo debbano essere costruiti insieme, non trattati come opposti. Attingendo all'esperienza diretta di ISACA — dal suo AI Innovation Lab al lavoro con le comunità locali in Europa — mostra cosa significhi colmare quel divario nella pratica, con un invito diretto all'azione: ISACA Global, i chapter e i membri, insieme, per costruire, localizzare e far crescere la fiducia nell'era dell'IA.

10:20 - 11:05

La tecnologia nella nuova geografia del potere

Auditorium
Capacità di calcolo, infrastrutture digitali, dati, tecnologie emergenti e catene di fornitura sono diventati fattori della competizione economica e geopolitica. Una lettura delle dinamiche globali che stanno trasformando dipendenze tecnologiche e rapporti di forza tra Paesi, imprese e mercati.

11:05 - 11:35

L'AI non è una commodity: rischi e governo di una tecnologia inevitabile

Auditorium
L'AI è ormai inevitabile per le imprese, ma i rischi più rilevanti dipendono soprattutto da come viene adottata: come un bene da acquistare, invece che come un sistema da progettare e governare. L'intervento distingue gli elementi transitori da quelli destinati a consolidarsi, mette a fuoco gli impatti su processi, competenze e controlli e propone alcuni criteri per usarla. Particolare attenzione è dedicata ai costi e ai rischi della dipendenza da modelli e piattaforme, e alla necessità di preservare la capacità di giudicarli e, quando serve, di cambiarli.

11:35 - 12:00

Coffee break e networking

Foyer
Spremute, Tè, Acqua minerale, Caffè, Capuccino, Latte, Bomboloni, Mini brioche, Frutti di bosco

Intelligenza artificiale,decisione e responsabilità

Auditorium
Tavola Rotonda:
L'evoluzione dell'AI sta ampliando gli spazi in cui i sistemi possono analizzare, pianificare e agire con livelli crescenti di autonomia. Cambia così il rapporto tra decisione, responsabilità e controllo, con implicazioni che attraversano tecnologia, diritto e dimensione umana. Un confronto a più voci su ciò che accade quando una parte crescente delle decisioni e delle azioni viene affidata ai sistemi intelligenti.


13:15 - 14:30

Light Lunch

Foyer
Pranzo a buffet

14:30 - 15:00

Rischio tecnologico e resilienza nel settore finanziario

Auditorium
L'evoluzione delle minacce, le interdipendenze dell'ecosistema finanziario e l'emergere di nuove tecnologie stanno modificando il profilo di rischio del settore. La prospettiva della Vigilanza sui principali fattori di attenzione e sulle implicazioni per la resilienza del sistema finanziario.

15:00 - 15:30

Prepararsi al quantum computing: implicazioni, rischi e scelte

Auditorium
Il quantum computing è ancora in una fase di sviluppo, ma alcune delle sue implicazioni richiedono già oggi scelte consapevoli da parte delle organizzazioni. Sicurezza e protezione delle informazioni da un lato, nuove capacità di calcolo, sperimentazione e competenze dall'altro evolvono secondo tempi diversi, in un contesto nel quale la distanza dalla prossima generazione di sistemi quantum si misura ormai in anni, non in decenni. L'intervento propone una lettura del quantum dal punto di vista del rischio e delle decisioni, per distinguere ciò che richiede preparazione immediata, ciò che va esplorato progressivamente e ciò che può attendere.

15:30 - 16:00

Quantum computing e maturità del sistema finanziario

Auditorium
L'Osservatorio CIPA sul Quantum Computing presenta le attività in corso e le priorità emerse nel confronto nazionale, europeo e internazionale, insieme alla nuova rilevazione sul livello di maturità del settore bancario e finanziario rispetto alle tecnologie quantistiche e alla crittografia post-quantistica. Strategia, governance, investimenti, competenze e iniziative di implementazione diventano dimensioni misurabili, anche attraverso indicatori destinati a supportare nel tempo il monitoraggio dell'evoluzione del settore e il benchmarking.


16:00 - 16:30

Coffee break

Foyer
Spremute, Tè, Acqua minerale, Caffè, Capuccino, Latte, Bomboloni, Mini brioche, Crostate e Torte.

Dalla ricerca alla preparazione: il Quantum Computing nelle strategie dell'organizzazione

Auditorium
Tavola Rotonda.
Il quantum computing sta passando dalla frontiera della ricerca a una questione concreta di strategia tecnologica e sicurezza. Tempi di maturazione, casi d'uso, impatto sulla crittografia e transizione post-quantum pongono già oggi una domanda alle organizzazioni: cosa è davvero rilevante e come prepararsi senza inseguire l'hype? Un confronto tra ricerca e operatori che, da prospettive diverse, stanno sperimentando queste tecnologie e lavorando sulle implicazioni del loro sviluppo.


17:45 - 18:00

Chiusura della prima giornata

Auditorium
 

18:00 - 20:00

Cocktail di Networking

Foyer
Buvette con bevande, prosecco e spritz. Buffet con cannoli, torte e tortini salati, spiedini di mozzarella e pomodoro

8:45 - 9:15

Registrazione e welcome coffee

Foyer
Spremute, Tè, Acqua minerale, Caffè, Capuccino, Latte, Frolle miste.

9:15 - 9:30

Apertura lavori della seconda giornata

Auditorium


9:30 - 10:00

Governare l'innovazione: rischio e resilienza nelle decisioni strategiche

Auditorium
Le interdipendenze tecnologiche, l'evoluzione delle minacce e la velocità della trasformazione rendono insufficienti verifiche episodiche e modelli di controllo separati dai processi decisionali. La prospettiva Forrester su come integrare Risk e Security nelle scelte di business, facendo della governance tecnologica uno strumento per orientare decisioni, investimenti e priorità e rafforzare la resilienza senza frenare innovazione e crescita.

10:00 - 10:40

Verso la resilienza strutturale: la roadmap ACN per le misure di sicurezza rafforzate

Auditorium
L'Agenzia per la Cybersicurezza Nazionale (ACN) ha delineato la transizione verso la terza fase attuativa del decreto NIS2, avviando l'introduzione delle misure di sicurezza rafforzate di lungo termine. Questa transizione segna il decisivo passaggio dai requisiti minimi di base a una postura di resilienza strutturale e continuativa nel tempo, supportata da un rigoroso piano di controlli e ispezioni. L'intervento illustrerà le principali novità definite dall'Autorità e gli obiettivi della consultazione pubblica, basata sui principi di proporzionalità e gradualità, per integrare e sostituire progressivamente le misure adottate nella prima fase.
Dialoga con la relatrice: Luca Savoia

10:40 - 11:15

Test, esercitazioni e simulazioni: misurare la preparazione nell'era delle minacce accelerate e degli scenari emergenti

Auditorium
In un contesto di minacce più rapide, complesse e interconnesse, piani e controlli non sono sufficienti a rappresentare la capacità effettiva di risposta di un'organizzazione. Test, esercitazioni e simulazioni consentono di verificare sul campo processi decisionali, coordinamento, dipendenze, capacità di risposta e ripristino dei servizi. Le evidenze che ne derivano permettono non solo di individuare vulnerabilità e aree di miglioramento, ma anche di orientare priorità, investimenti e scelte di governo. Una prospettiva sul ruolo del testing nella resilienza operativa digitale, anche attraverso approcci threat-led e framework come TIBER - con particolare attenzione agli scenari emergenti legati alle tecnologie di frontiera, inclusi i rischi cyber da modelli di AI avanzati e le implicazioni della transizione verso soluzioni crittografiche quantum-safe.

11:15 - 11:45

Coffee break

Foyer
Spremute, Tè, Acqua minerale, Caffè, Capuccino, Latte, Muffin, Bomboloni, Mini brioche, Frolle miste

Vulnerabilità, terze parti e difesa della superficie di attacco

Auditorium
La gestione delle vulnerabilità, il controllo della catena di fornitura e l'impiego di strumenti avanzati per la difesa delle infrastrutture. Le evidenze e gli orientamenti emersi dai tavoli di lavoro di settore di ABI Lab, EBF e CERTFin.


Governare e assicurare il rischio tecnologico: AIIA e AIEA a confronto

Auditorium
Tecnologie emergenti, nuove minacce e regolamentazione stanno ampliando il perimetro del rischio tecnologico. AIIA e AIEA si confrontano su come evolvono governance e assurance e sul contributo di Internal Audit e IT Governance alla resilienza dell'organizzazione.


13:15 - 14:15

Light Lunch

Foyer
Pranzo a buffet

Audit delle tecnologie emergenti: approcci, metodi e competenze

Auditorium
Tavola Rotonda:
Intelligenza artificiale, sistemi sempre più autonomi, quantum computing e nuove architetture tecnologiche introducono oggetti di audit per i quali metriche, evidenze e criteri di valutazione non sono sempre consolidati. Come definire il perimetro di verifica? Quali competenze e strumenti servono? E come assicurare tecnologie che evolvono rapidamente senza rinunciare al rigore dell'audit? Un confronto sulle pratiche che stanno emergendo e sulle questioni ancora aperte.


AIEA for NIS2: governance, risk and accountability

Auditorium
Il recepimento della Direttiva NIS2 impone un profondo cambio di paradigma non solo tecnologico, ma organizzativo, ponendo nuove e complesse sfide in termini di governance, gestione del rischio e responsabilità (accountability) dei vertici aziendali. Il Gruppo di Lavoro presenta ufficialmente i propri tavoli di cantiere, condividendo la roadmap delle attività e le prime riflessioni emerse dal confronto tra i professionisti del settore, con l'obiettivo di fornire un framework concreto per affrontare la transizione normativa.

Con la partecipazione dei referenti del Gruppo di Lavoro AIEAforNIS2


15:50 - 16:20

Il ruolo del CSIRT nella NIS2: dalla segnalazione alla gestione della crisi

Auditorium
La Direttiva pone un forte accento sulla tempestività e sull'efficacia nella gestione degli incidenti. In questo contesto, il ruolo del Computer Security Incident Response Team (CSIRT) diventa fondamentale per assicurare la continuità operativa. Un confronto pratico sulle dinamiche di segnalazione, risposta e mitigazione delle crisi cyber, con la testimonianza diretta di chi gestisce l'operatività sul campo.

16:20 - 16:40

Coffee break

Foyer
Spremute, Tè, Acqua minerale, Caffè, Capuccino, Latte, Crostate, Torte e Spiedini di frutta.

Formazione professionale per Audit, Risk e Security: AI e nuovi modelli di apprendimento

Auditorium
L'intelligenza artificiale e la rapidità dell'evoluzione tecnologica stanno accorciando i cicli di aggiornamento delle conoscenze e modificando strumenti, metodi e modalità di lavoro. Per i professionisti di Audit, Risk e Security diventa quindi ancora più importante integrare competenze tecniche, capacità di giudizio e apprendimento continuo. L'intervento riflette su come devono evolvere i percorsi di formazione e sviluppo professionale per accompagnare ruoli chiamati a operare in contesti sempre più dinamici.


17:15 - 17:30

Saluti e chiusura del XL Convegno AIEA

Auditorium
 

Iscrizioni

________________________________________________________

◼ Soci AIEA - ISACA Milan

€0
Partecipazione gratuita previa iscrizione sul Portale dei Soci AIEA. Posti in presenza limitati.

◼ Non Soci AIEA

€380
Per informazioni sulle modalità di partecipazione, i costi e le agevolazioni, contattare aiea@aiea.it

Cosa vi aspetta?

  • 15+ presentazioni da esperti del settore
  • 4+ tavole rotonde
  • Coinvolgenti pause caffé
  • Spuntini di benvenuto e gustosi pranzi a buffet
  • Guardaroba
  • 16 CPE

Auditorium Testori

Come raggiungere l'Auditorium

Auditorium Testori - Palazzo Lombardia
Piazza Città di Lombardia, 1
20124 MILANO

In aereo

Aeroporto di Milano Malpensa e treno Malpensa Express dall'aeroporto per Milano Cardona o Milano Centrale. Poi Metropolitana linea M2 - direzione Cologno/Gessate dalla Stazione di Milano Cadorna o direzione Abbiategrasso/Assago Milanofiori Forum dalla Stazione di Milano Centrale - fino alla fermata Gioia

Cerca su Google Maps →
In auto

Parcheggio di corrispondenza ATM di Milano Cascina Gobba e poi Metropolitana linea M2 direzione Abbiategrasso/Assago Milanofiori Forum fino alla fermata di Gioia. Il parcheggio di Cascina Gobba è al di fuori sia della Area C che della Area B di Milano. Oppure in auto fino alla sede dell'evento e usare uno dei parcheggi privati a pagamento nell'area dell'Auditorum, che è all'interno di Area B ma non di Area C di Milano.

Cerca un parcheggio →
Mezzi pubblici

L'Auditorium è di fianco alla fermata Gioia della Metropolitana linea M2 (Verde) o Isola della Metropolitana linea M5 (Lilla).

Cerca sul sito ATM →
In treno

Treno per Stazione Centrale - sia Frecciarossa che Italotreno - e poi a piedi o una fermata di Metropolitana linea M2 direzione Abbiategrasso/Assago Milanofiori Forum fino alla fermata Gioia

Trenitalia → Italo →